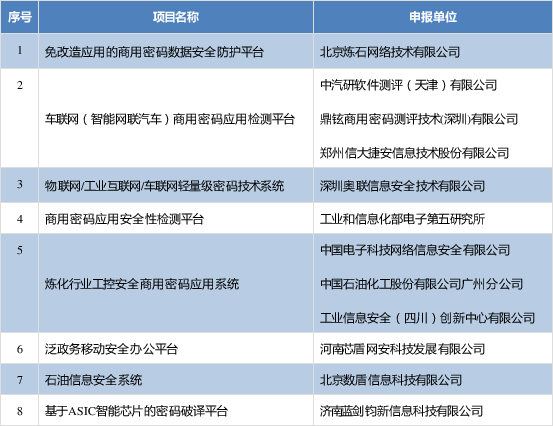
2020年,工业和信息化部公布《2020年网络安全技术应用试点示范项目名单》,涵盖新型信息基础设施安全、网络安全公共服务、网络安全“高精尖”技术创新平台等多个方向。其中,网络与信息安全软件开发作为核心支撑领域,涌现出一批具有示范意义的项目,折射出我国网络安全产业从“被动防御”向“主动免疫”、从“产品堆叠”向“能力融合”的转型趋势。
一、试点示范项目的软件创新特征
入选项目中,网络与信息安全软件开发呈现出三个显著特征:其一,面向新场景。针对5G、工业互联网、车联网等新型基础设施的专属安全软件成为重点,例如工业协议深度解析与异常检测软件、车路协同身份认证软件等,填补了传统安全产品在垂直场景的适配空白。其二,强调主动防御。多个项目聚焦威胁狩猎、欺骗防御、攻击面管理等技术,通过软件定义的方式实现动态策略编排与自动化响应,改变了过去依赖规则库的被动模式。其三,突出数据驱动。基于大数据分析和AI算法的安全编排自动化与响应(SOAR)平台、用户实体行为分析(UEBA)软件等占比提升,体现了安全软件从“工具”向“智能决策中枢”的演进。
二、开发模式与生态协同的变革
试点项目还反映了安全软件开发模式的创新。一方面,DevSecOps理念加速落地,安全能力以API、微服务形式嵌入开发流程,实现“安全左移”;另一方面,软件供应链安全受到高度重视,多个项目围绕代码成分分析、开发环境加固、开源组件漏洞治理展开,推动安全软件自身实现安全可控。政产学研用协同特征明显,不少项目由安全企业联合高校、研究机构及行业用户共同申报,加速了技术成果的工程化与场景验证。
三、示范效应与产业启示
这批试点示范项目的公布,为网络与信息安全软件开发指明了方向。安全软件需深度融入业务场景,单纯的功能堆砌难以满足新型基础设施的防护需求,开发者必须理解行业协议、业务逻辑与合规要求。智能化与自动化是提升安全效能的关键,通过机器学习、知识图谱等技术降低对人工经验的依赖,实现威胁的精准发现与快速处置。再次,软件供应链安全应作为开发者的“必修课”,从源头保障安全产品的可信度。试点示范并非终点,而是推广的起点,需要建立有效的评估与推广机制,让优秀成果从“盆景”变为“风景”。
2020年网络安全技术应用试点示范项目名单的公布,既是对阶段性创新成果的肯定,也为网络与信息安全软件开发提供了实践范本。在数字化转型升级与安全形势日益复杂的背景下,安全软件开发者应紧扣场景化、智能化、体系化趋势,以高质量供给筑牢网络安全防线,为数字经济发展保驾护航。